Seguridad
Seguridad y protección de datos
Los datos de cada clínica están en su propia base de datos. Los campos sensibles están cifrados, cada cambio queda registrado y los permisos se verifican en el servidor en cada solicitud.
En cifras
- campos cifrados en 15 tipos de registro
- 55
- tipos de registro con registro de auditoría completo
- 52
- roles y 130 permisos, aplicados en el servidor
- 6
- años de historial de auditoría conservado
- 5
Un despliegue por clínica
eKlinika no es una gran base de datos compartida por muchas clínicas. Cada clínica tiene su propio despliegue, así que los registros de una clínica no pueden aparecer en las pantallas ni en los informes de otra.
- Base de datos
- Una base de datos PostgreSQL independiente para cada clínica. No hay tablas compartidas entre clientes.
- Almacenamiento de archivos
- Los documentos, los PDF y los archivos subidos se guardan en el área de almacenamiento propia de la clínica.
- Aplicación
- Los contenedores propios de la aplicación y de procesos en segundo plano de la clínica, con su propia configuración y sus propias claves.
Cifrado en reposo y en tránsito
55 campos sensibles en 15 tipos de registro están cifrados en la base de datos. Una copia de la base de datos por sí sola no los revela. Todo el tráfico entre el navegador y el servidor usa TLS.
Entre los campos cifrados están
- Números de documento de identidad
- Números de seguro
- Números de teléfono y direcciones de correo electrónico
- Direcciones
- Notas SOAP
- Signos vitales
- Diagnósticos
- Mensajes entre el personal y los pacientes
- Texto indexado para el asistente de IA opcional
Roles y permisos
El sistema incluye seis roles: Administrador, Gerente, Recepcionista, Médico, Enfermería y Finanzas. Juntos se basan en 130 permisos. El servidor verifica el permiso en cada solicitud, así que ocultar un botón nunca es la única protección.
El rol Administrador está reservado para el personal de soporte de SoFloWare. El gerente de la propia clínica se encarga de la gestión diaria de los usuarios.
Inicio de sesión y sesiones
Las cuentas del personal están protegidas en varias capas, y el personal puede ver dónde tiene la sesión iniciada.
- Contraseñas de al menos 12 caracteres con mayúsculas y minúsculas, números y símbolos, comparadas con listas de contraseñas filtradas conocidas.
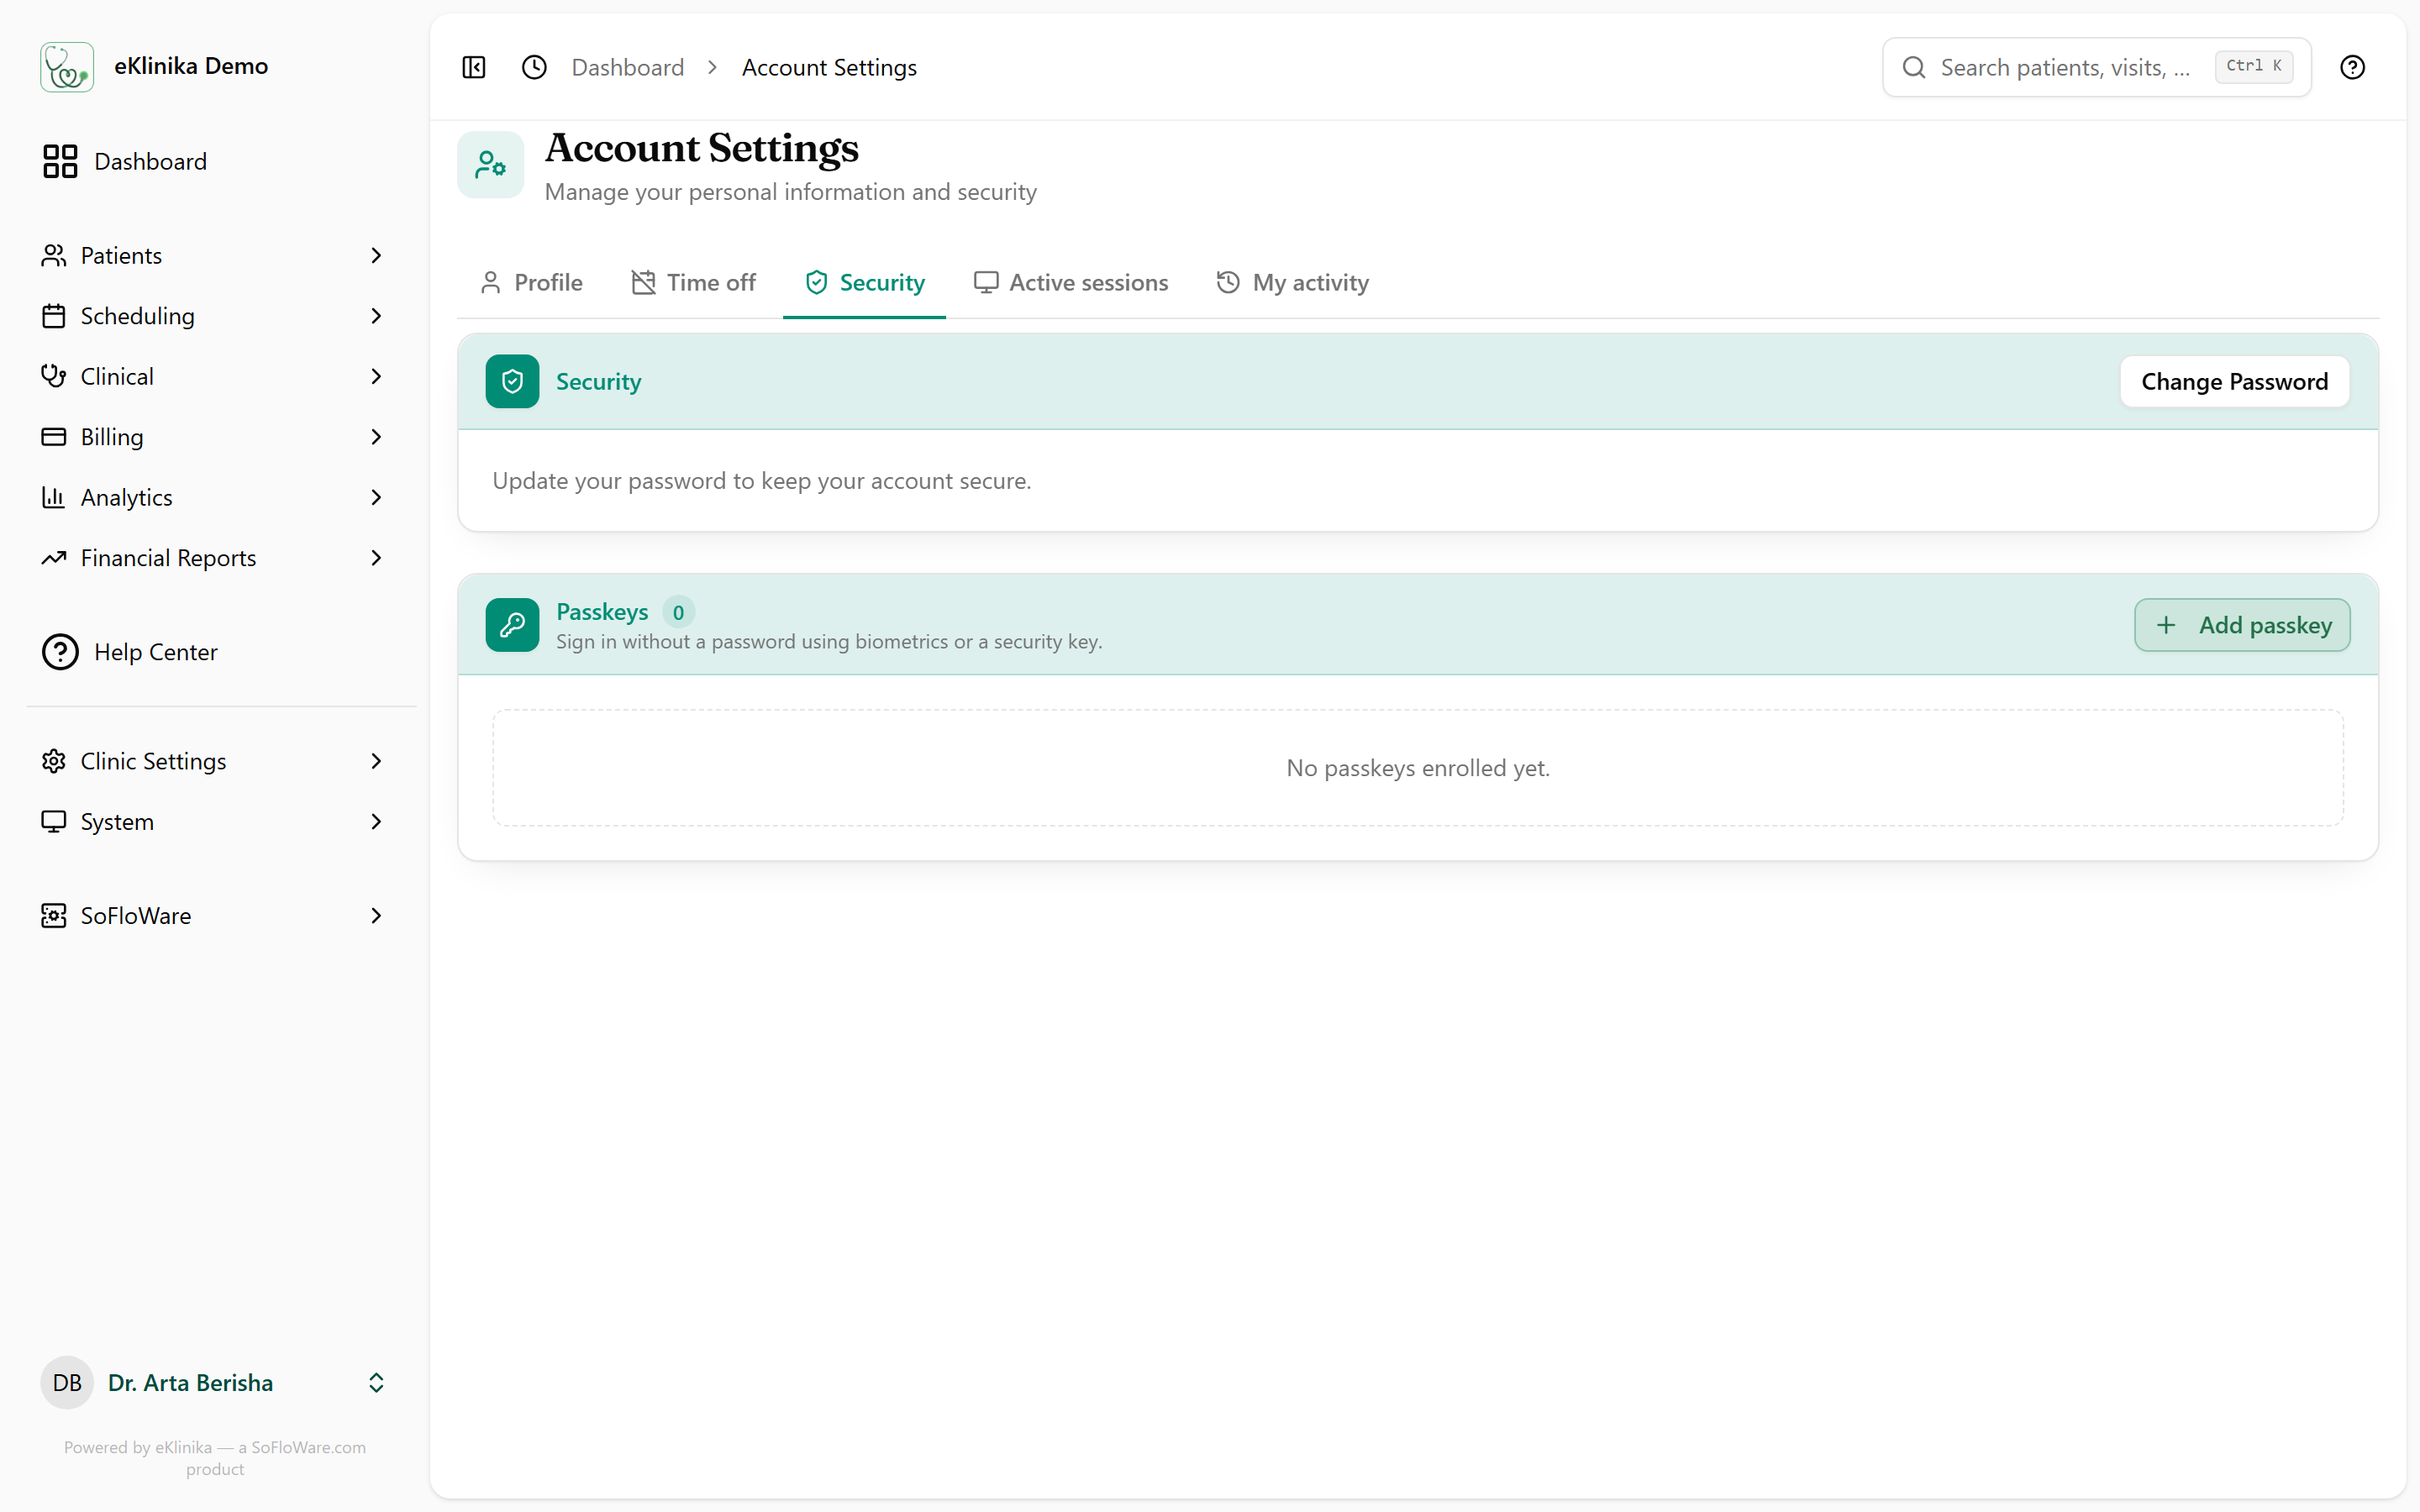
- Llaves de acceso (WebAuthn), para que el personal inicie sesión con la huella digital, el rostro o una llave de seguridad.
- Una alerta por correo electrónico cuando una cuenta inicia sesión desde un dispositivo nuevo.
- Una lista de sesiones activas, cada una de las cuales se puede revocar.
- Límites de frecuencia en el inicio de sesión y en acciones sensibles como las exportaciones de datos.
- Las sesiones vencen después de 120 minutos. Las cookies de sesión son Secure y HttpOnly.
Registro de auditoría
Cada creación, modificación y eliminación en 52 tipos de registro se escribe en el registro de actividad, con los valores anteriores y los nuevos.
- Quién
- El miembro del personal o el paciente que hizo el cambio.
- Cuándo
- La fecha y la hora del cambio.
- Desde dónde
- La sesión y la dirección IP de origen.
- Se conserva
- Cinco años.
Refuerzo de la aplicación
- Política de seguridad de contenido (CSP)
- Una política estricta con un nonce nuevo en cada solicitud, para que los scripts inyectados no se ejecuten.
- HSTS
- Se indica a los navegadores que usen solo HTTPS.
- X-Frame-Options: DENY
- Otros sitios no pueden cargar eKlinika dentro de un marco.
- Sin scripts de terceros
- La aplicación no carga scripts de publicidad, de analítica ni de seguimiento.
Derechos de los pacientes sobre sus datos
Las herramientas que una clínica necesita para atender las solicitudes de datos de los pacientes forman parte del producto.
- El personal puede exportar lo que la clínica tiene sobre un paciente.
- Los pacientes pueden descargar sus propios datos desde el portal del paciente.
- Los pacientes pueden solicitar la eliminación. Después de un período de gracia de 30 días, el registro se anonimiza.
- Los formularios de consentimiento se firman en la clínica, en el portal o desde un enlace seguro, y cada firma queda registrada.
- Los períodos de conservación se definen por clínica.
Períodos de conservación predeterminados
Deslice hacia los lados para ver todas las columnas.
| Datos | Se conserva |
|---|---|
| Correos enviados | 365 días |
| Registros eliminados | 7 años |
| Historial de chat del asistente de IA | 30 días |
| Sesiones de usuario | 365 días |
Los registros se eliminan automáticamente cuando termina su período de conservación. La clínica puede cambiar cada período.
Copias de seguridad
Las copias de seguridad son archivos cifrados que se pueden enviar a destinos externos. Las pruebas de restauración abren una copia y verifican las tablas principales, para que la clínica sepa que la restauración funciona antes de necesitarla.
Cómo funcionan las copias de seguridad y las pruebas de restauraciónNormativa
eKlinika está diseñado para ayudar a una clínica a cumplir sus obligaciones según estas leyes. La clínica sigue siendo la responsable de los datos de sus pacientes y decide cómo se usan las herramientas.
- Reglamento General de Protección de Datos de la UE (RGPD)
- Kosovo, Ley n.º 06/L-082 de Protección de Datos Personales
- Albania, Ley n.º 9887 de Protección de Datos Personales
- Macedonia del Norte, Ley de Protección de Datos Personales (LPDP)
Lo que no hacemos
- No hay scripts de publicidad ni de seguimiento en la aplicación.
- No vendemos datos de pacientes.
- No se usa IA en la nube de terceros de forma predeterminada. El asistente opcional funciona con un endpoint de modelo que aloja la clínica.
Vea eKlinika con datos de demostración
Cuéntenos sobre su clínica: país, especialidad y tamaño del equipo. Le respondemos por correo electrónico para organizar un recorrido guiado.